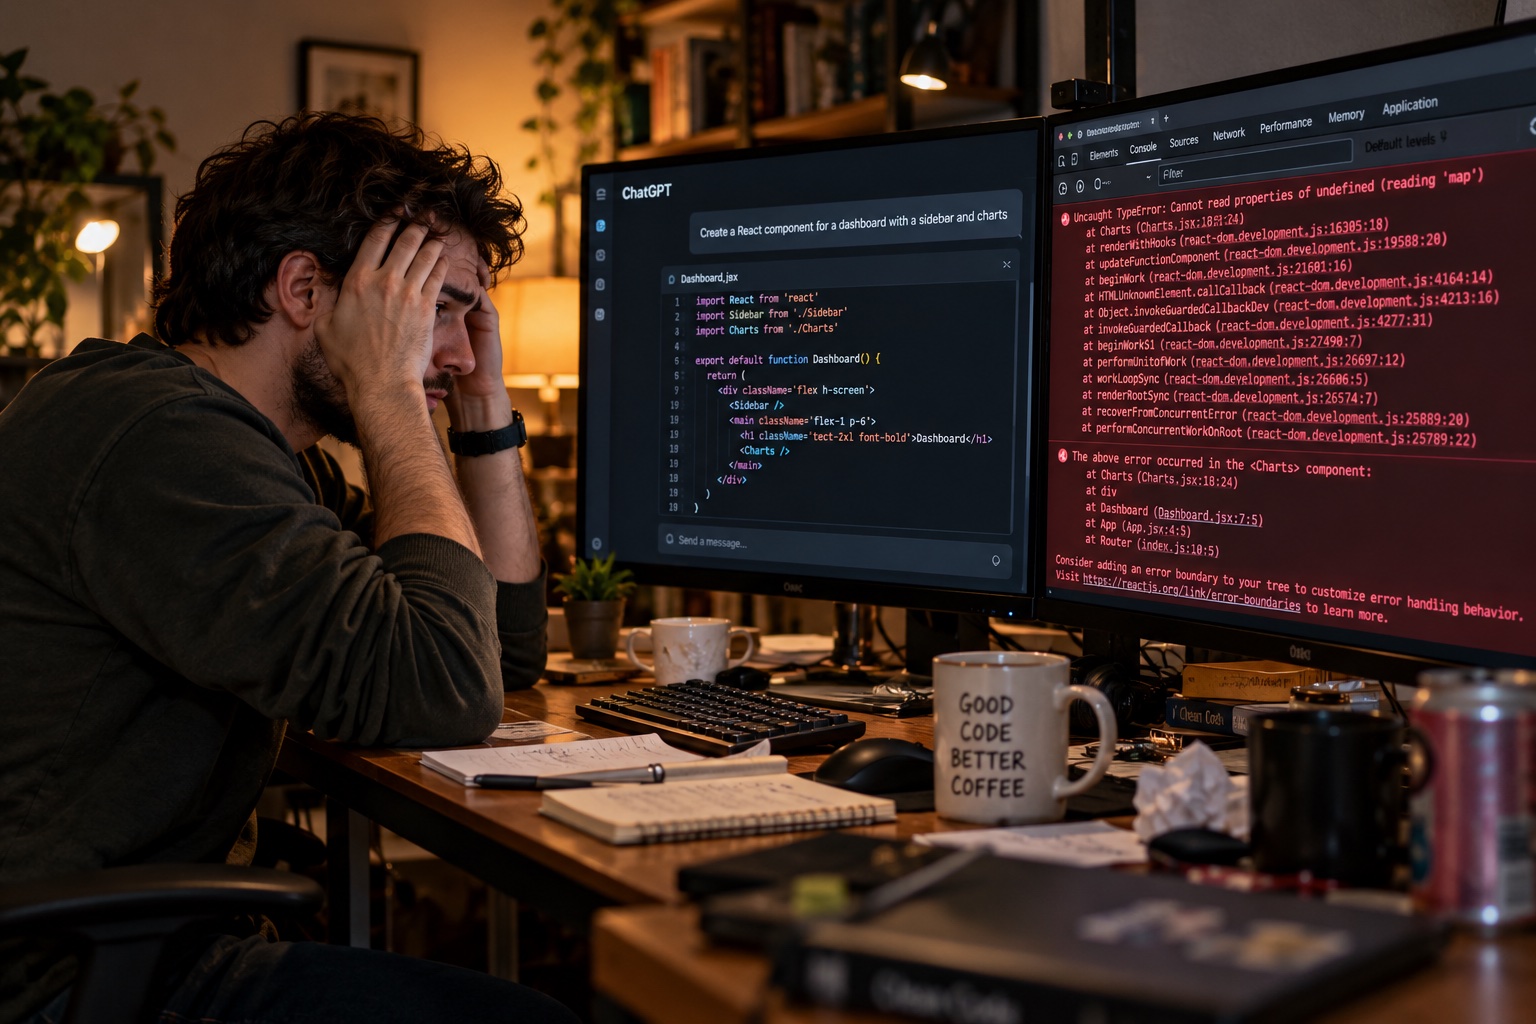
Sejak alat seperti Cursor, Claude, GitHub Copilot, dan ChatGPT menjadi sebahagian daripada rutin harian pembangun perisian, muncul satu tabiat kerja yang digelar “Vibe Coding”. Konsepnya ringkas: anda tulis prompt dalam bahasa biasa, biar AI menjana ratusan baris kod, tekan Accept All, dan selagi aplikasi nampak berjalan di localhost tanpa skrin merah, anda anggap tugasan itu selesai.
Untuk prototaip hujung minggu atau skrip sekali guna (one-off script), pendekatan ini memang menjimatkan masa. Tetapi apabila tabiat yang sama dibawa masuk ke dalam projek klien atau sistem produksi syarikat, masalahnya jarang muncul pada hari pertama—ia meletup beberapa minggu kemudian apabila sistem mula menerima trafik sebenar.
Apabila debugging bertukar menjadi tekaan rambang
Setiap pembangun yang pernah menjaga pelayan produksi tahu bahawa 70% kerja kejuruteraan perisian bukan menulis kod baharu, tetapi membaca dan membaiki kod sedia ada. Jika anda tidak faham bagaimana blok kod yang dijana AI itu berfungsi, proses debugging akan lumpuh sebaik sahaja ralat pelik muncul di log Nginx atau error log aplikasi.
Apa yang sering berlaku ialah kitaran prompt berulang: anda salin mesej ralat ke dalam kotak sembang AI, AI beri kod ganti yang baharu, ralat lama hilang tetapi ralat lain pula timbul. Dalam beberapa kes yang saya pernah lihat pada projek freelance, pembangun terus menambah pakej npm atau NuGet yang dicadangkan AI tanpa menyemak sama ada pakej itu masih diselenggara atau serasi dengan versi rangka kerja (framework) yang digunakan. Kerja membaiki bug 15 minit akhirnya meleret menjadi dua hari penuh.
Lubang keselamatan dan prestasi yang tidak nampak di permukaan
AI sangat cekap menghasilkan kod yang “nampak berfungsi” untuk kes biasa (happy path), tetapi sering terlepas pandang kes pinggiran (edge cases) dan keselamatan. Contoh paling klasik ialah query pangkalan data dalam PHP atau C#. Jika anda tidak menyemak hasil janaan AI dengan teliti, anda mungkin terlepas pandang string concatenation yang membuka pintu kepada SQL Injection:
// Kod "berfungsi" yang berisiko tinggi (SQL Injection)
var sql = $"SELECT * FROM Invoices WHERE UserId = '{userId}'";

// Kod selamat menggunakan parameterized query
var sql = "SELECT * FROM Invoices WHERE UserId = @UserId";
cmd.Parameters.AddWithValue("@UserId", userId);
Begitu juga dengan isu prestasi seperti N+1 query dalam WordPress atau Entity Framework, atau useEffect dalam React yang tiada dependency array yang betul sehingga memanggil API beratus kali dalam satu minit. Di laptop dengan 5 rekod ujian, semuanya terasa laju. Apabila pelayan produksi menerima 500 pengguna serentak, CPU terus melonjak ke 100% dan pangkalan data tersekat.
Nilai seorang jurutera bukan pada kelajuan menaip
Majikan dan klien tidak membayar ribuan ringgit sebulan semata-mata untuk seseorang menekan kekunci Tab lebih laju. Mereka membayar untuk keupayaan membuat keputusan seni bina (architecture), memahami logik perniagaan (business logic), dan bertanggungjawab apabila sistem gagal pada pukul 2 pagi.
Jika anda seorang pembangun muda, jadikan AI sebagai pembantu yang laju, bukan pemandu yang pegang stereng sepenuhnya. Sebelum tekan commit pada kod yang dijana AI, biasakan tiga langkah ringkas ini:
- Baca setiap baris dalam
git diffdan pastikan anda boleh terangkan dengan ayat sendiri apa fungsi setiap fungsi (function) tersebut. - Semak implikasi pangkalan data dan pengesahan (authentication): Adakah endpoint itu menyemak kebenaran pengguna (authorization), atau sesiapa sahaja yang tahu ID rekod boleh mengakses data orang lain (IDOR)?
- Tulis atau jalankan ujian (test) secara manual untuk kes gagal, bukan kes berjaya sahaja—contohnya input kosong, tarikh tidak sah, atau sambungan terputus.
Menggunakan AI tanpa asas pengaturcaraan yang kukuh ibarat memandu kereta lumba tanpa tahu fungsi brek dan gear. Di jalan lurus memang nampak hebat, tetapi selekoh pertama di dunia produksi akan mendedahkan siapa yang benar-benar faham apa yang sedang dibina.