Anda baru sahaja membeli nama domain baharu, memuat naik fail laman web ke hosting atau Cloudflare Workers, lalu menaip alamat domain itu di pelayar. Yang keluar bukan laman web cantik yang dibina semalaman, tetapi ralat “This site can’t be reached” atau “DNS_PROBE_FINISHED_NXDOMAIN”.
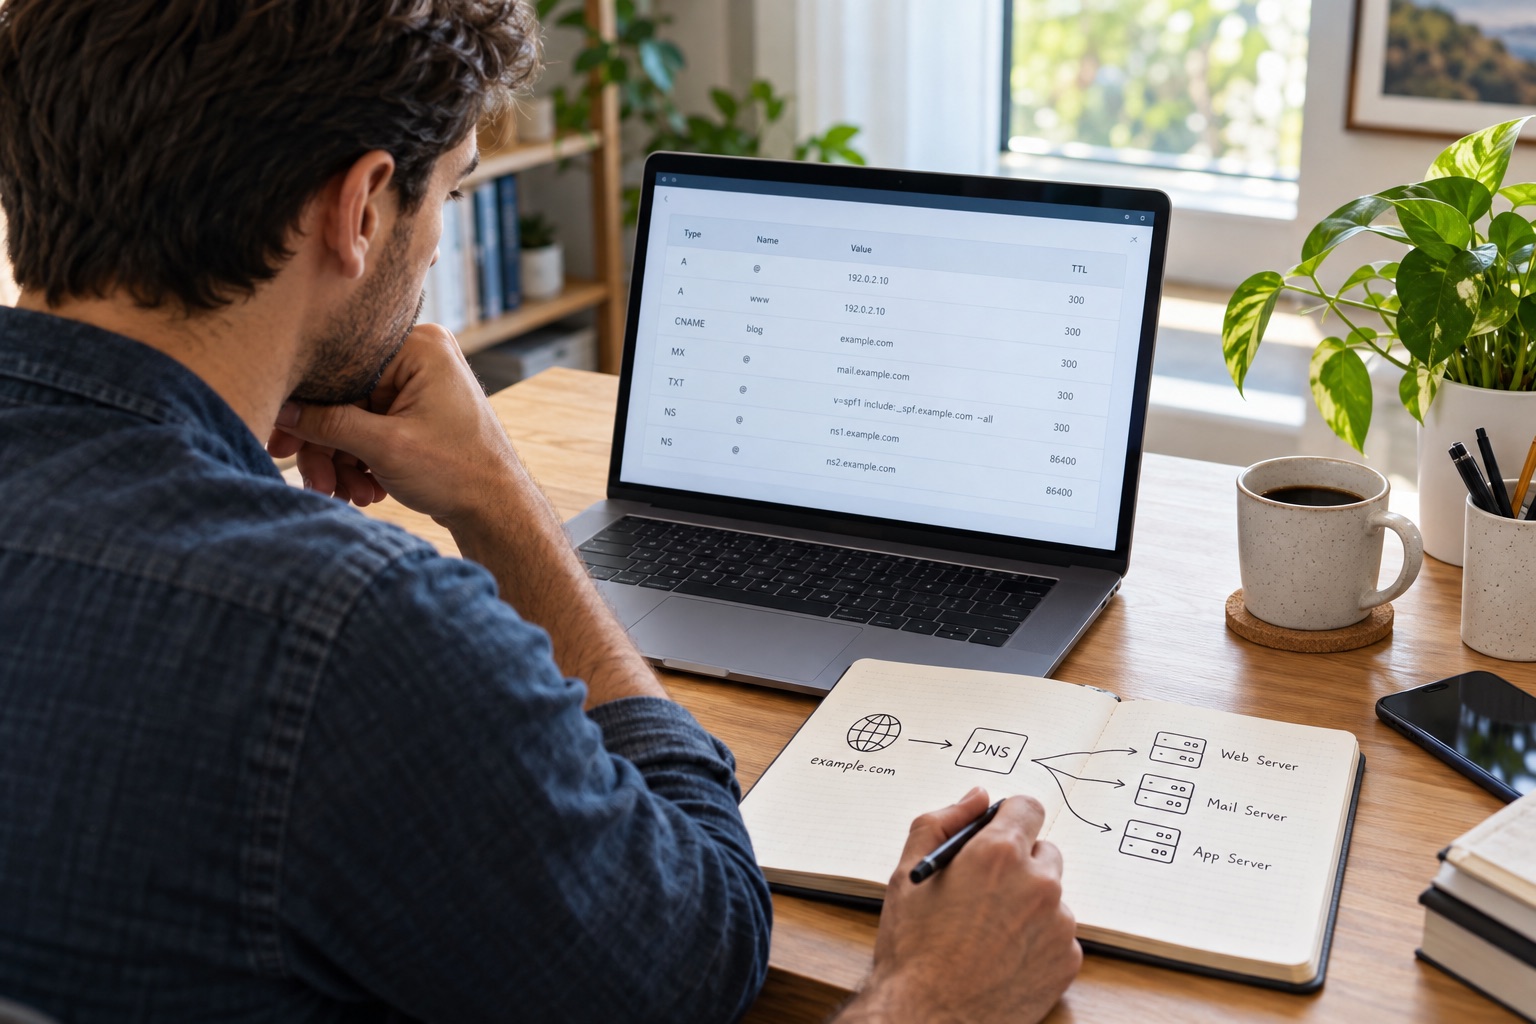
Ramai pembangun baharu terus menyalahkan DNS sebagai sesuatu yang misteri dan menyuruh diri sendiri “tunggu 48 jam”. Padahal DNS tidaklah sesukar itu. Anggap sahaja DNS sebagai buku alamat telefon internet: apabila pelayar menaip contoh.com, ia cuma bertanya kepada buku alamat itu, “Ke nombor IP atau alamat pelayan mana saya patut pergi?”
Empat jenis rekod yang anda akan jumpa setiap hari
Di papan pemuka DNS Cloudflare, 90% tugasan harian anda hanya melibatkan empat jenis rekod ini:
ARecord: Memetakan nama domain terus kepada alamat IPv4 pelayan (contohnyacontoh.com→203.0.113.10).AAAARecord: Sama sepertiA, tetapi untuk alamat IPv6.CNAMERecord: Memetakan satu nama domain kepada nama domain lain (contohnyawww→contoh.comatau subdomain kepelayan.hostinganda.com). Nota penting: semakcontoh.com(root) danwww.contoh.comsecara berasingan; ramai yang hanya menambah rekod root lalu hairan kenapa pautanwwwgagal dibuka.MX&TXTRecords: Mengurus penghalaan e-mel masuk (MX) serta rekod pengesahan pemilikan domain dan keselamatan e-mel seperti SPF dan DKIM (TXT).
Apa maksud ikon “Awan Oren” (Proxied) vs “Awan Kelabu” (DNS Only)?
Ini ciri paling unik pada Cloudflare dan punca paling kerap salah faham:
- Awan Oren (Proxied): Trafik web HTTP/HTTPS tidak pergi terus ke IP pelayan anda; ia singgah dahulu ke rangkaian Cloudflare untuk perlindungan DDoS, WAF, caching CDN, dan sijil SSL pinggir. Apabila orang membuat carian DNS terhadap domain anda, mereka akan nampak alamat IP Cloudflare, bukan IP pelayan asal anda.
- Awan Kelabu (DNS Only): Cloudflare bertindak sebagai buku alamat semata-mata. Trafik pergi terus ke alamat IP atau hos destinasi tanpa melalui proksi Cloudflare.
Menurut panduan rasmi status proksi Cloudflare, rekod web biasa (@, www, blog) sesuai di-proksi (Awan Oren), manakala rekod berkaitan e-mel (seperti mail, atau subdomain MX), SSH/SFTP (ftp.contoh.com), atau pengesahan CNAME pihak ketiga yang memerlukan padanan terus mesti dibiarkan sebagai DNS Only (Awan Kelabu). Jangan hidupkan awan oren pada semua rekod semata-mata kerana menyangka oren bermaksud “lebih selamat”—memproksi rekod mail boleh menyebabkan e-mel tidak masuk atau gagal disahkan.
Cara menyemak masalah mengikut lapisan, bukan meneka
Jika domain masih gagal dibuka selepas anda menukar rekod, periksa tiga langkah ini secara berturut-turut:
- Adakah Nameserver domain sudah menunjuk ke Cloudflare? Semak di pendaftar domain (seperti Namecheap, Exabytes, GoDaddy, atau MYNIC untuk
.my) bahawa dua nameserver Cloudflare sudah disimpan dan status zon di Cloudflare ialah Active. Jika anda tukar rekod di tempat lama sedangkan nameserver sudah menghala ke tempat baharu, perubahan itu tidak akan memberi sebarang kesan. - Apa jawapan DNS semasa? Buka terminal dan jalankan
dig contoh.com +short(ataunslookup contoh.com 1.1.1.1). Jika jawapannya kosong atau masih IP lama, masalahnya memang pada rekod atau cache resolver ISP (TTL). - Adakah pelayan asal menerima sambungan HTTPS? Kadang-kadang DNS sudah betul 100%, tetapi pelayar menunjukkan ralat
521atau525(SSL handshake failed) daripada Cloudflare. Itu bermakna DNS berjaya membawa trafik ke Cloudflare, tetapi pelayan asal anda belum mempunyai sijil SSL yang sah atau firewall pelayan asal menyekat IP Cloudflare.
Catat setiap perubahan rekod dan masa ia dibuat. DNS bukanlah sihir; apabila diperiksa selapis demi selapis—nameserver, rekod DNS, status proksi, dan sambungan pelayan asal—punca masalah hampir selalu kelihatan dalam masa lima minit.