Ramai pemilik blog atau projek sampingan menangguhkan pengaktifan pengesahan dua langkah (2FA / MFA) dengan alasan klasik: “Laman saya baru ada 50 pelawat sehari, tiada maklumat kad kredit pun, siapa nak godam?”
Masalahnya, penyerang tidak mengira jumlah pelawat harian anda. Mereka mencuri kata laluan daripada kebocoran data di laman lain—jika anda menggunakan kata laluan yang sama atau hampir sama untuk e-mel dan pendaftar domain, skrip automatik akan mencuba kombinasi itu di merata-rata tempat. Sekali akaun pendaftar domain, Cloudflare, atau GitHub anda diambil alih, penyerang boleh menukar rekod DNS untuk menghalakan domain anda ke laman penipuan (phishing) atau menyuntik skrip berbahaya ke dalam kod laman anda serta-merta.
Empat akaun teras yang wajib dilindungi hari ini
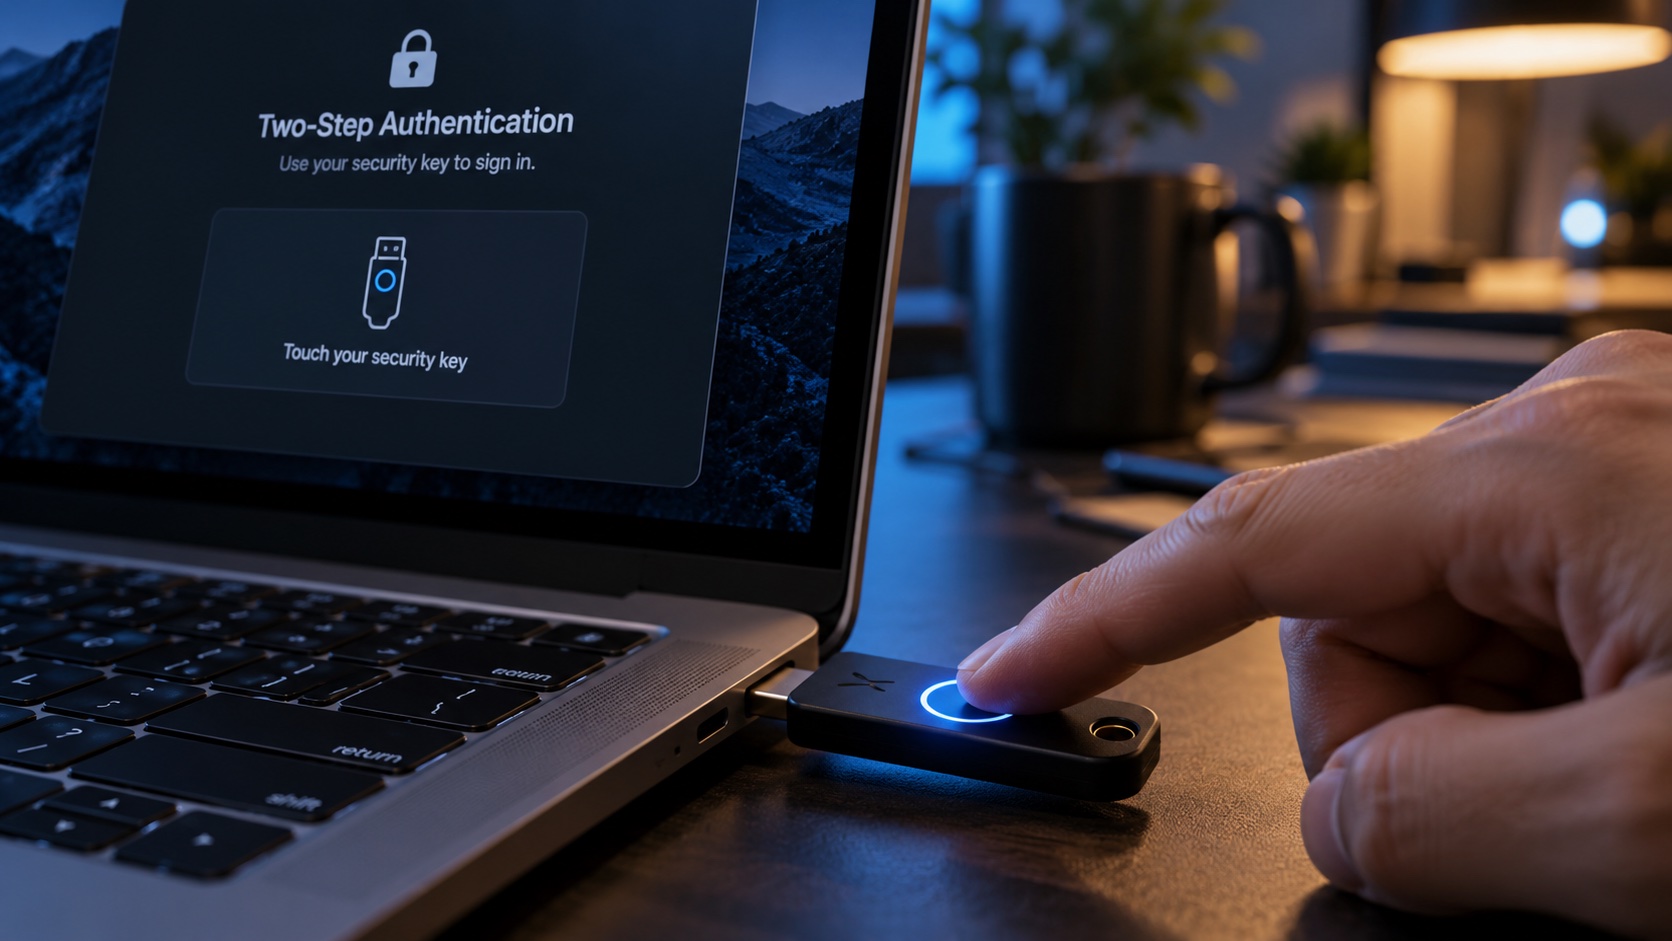
Jika anda menguruskan laman web atau projek perisian, pastikan empat pintu utama ini sudah menggunakan aplikasi pengesah (authenticator app seperti Ente Auth, 2FAS, atau Bitwarden) atau Passkey—elakkan bergantung pada SMS semata-mata jika pilihan yang lebih kukuh tersedia:
- Akaun e-mel utama (Gmail / Proton / kerja): Ini kunci segala-galanya; sesiapa yang mengawal peti masuk anda boleh menetapkan semula kata laluan akaun lain.
- Pendaftar domain (MYNIC, Namecheap, Porkbun, Cloudflare Registrar): Kehilangan akses domain bermakna kehilangan identiti jenama anda.
- Cloudflare / penyedia hosting / VPS: Mengawal trafik, sijil SSL, pangkalan data, dan environment variables.
- GitHub / GitLab: Mengawal kod sumber dan aliran deployment automatik ke produksi.
Sediakan pelan pemulihan sebelum telefon hilang atau rosak
Ketakutan kedua yang sering menghalang orang daripada mengaktifkan 2FA ialah: “Bagaimana kalau telefon saya jatuh ke dalam longkang atau rosak tiba-tiba?”
Jawapannya mudah tetapi wajib dibuat semasa proses pemasangan:
- Simpan kod pemulihan (recovery codes) di luar telefon itu. Setiap perkhidmatan akan memberi satu senarai 8 hingga 12 kod kecemasan sekali guna. Cetak atau simpan kod tersebut dalam password manager yang boleh diakses daripada komputer riba atau salinan terenkripsi yang disimpan selamat di rumah—jangan simpan tangkap layar kod pemulihan dalam galeri gambar telefon yang sama.
- Gunakan peranti atau Passkey kedua jika boleh: Tambah kunci sandaran (contohnya Touch ID di MacBook dan Face ID di telefon, atau kunci perkakasan seperti YubiKey) supaya anda tidak terkunci keluar apabila satu peranti bermasalah.
Berhenti berkongsi satu akaun untuk seluruh pasukan
Untuk projek pasukan kecil, jangan kongsi satu akaun admin@syarikat.com bersama lima orang menggunakan aplikasi pengesah yang hanya ada di telefon bos. Selain menyukarkan kerja harian, anda tidak dapat tahu siapa yang menukar tetapan jika berlaku kesilapan. Gunakan ciri Multi-user / Organization Members yang disediakan oleh Cloudflare, GitHub, dan penyedia hosting supaya setiap ahli mempunyai log masuk serta 2FA masing-masing yang boleh dibatalkan serta-merta apabila seseorang meninggalkan pasukan.
Luangkan 20 minit hujung minggu ini untuk menyemak empat akaun teras tadi, buang Personal Access Token atau aplikasi OAuth lama yang tidak lagi dipakai, dan uji bahawa kod pemulihan anda benar-benar wujud di tempat yang selamat.