Mesej Permission denied di terminal atau log pelayan web ialah antara perkara paling cepat menguji kesabaran pembangun. Masalahnya selalu muncul pada waktu genting—baru selesai deploy laman WordPress, Drupal, atau aplikasi ASP.NET Core ke VPS Ubuntu, tiba-tiba muat naik gambar gagal atau servis systemd enggan membaca fail konfigurasi.
Bila cari penyelesaian cepat di forum lama, jawapan yang paling kerap muncul ialah chmod 777. Memang betul ralat itu boleh hilang serta-merta, tetapi kesan sampingannya terlalu mahal: anda baru sahaja membenarkan semua pengguna dan proses pada pelayan tersebut membaca, mengubah, dan menjalankan fail itu. Untuk folder wp-content/uploads, fail .env, atau direktori konfigurasi, itu bukan penyelesaian—itu lubang keselamatan yang menunggu masa untuk dieksploitasi.
Baca siapa pemilik dan kumpulan dahulu
Sebelum menyentuh nombor kebenaran, periksa dahulu siapa pemilik fail dan proses mana yang cuba mencapainya. Jalankan arahan asas di terminal:
ls -la /var/www/laman-web
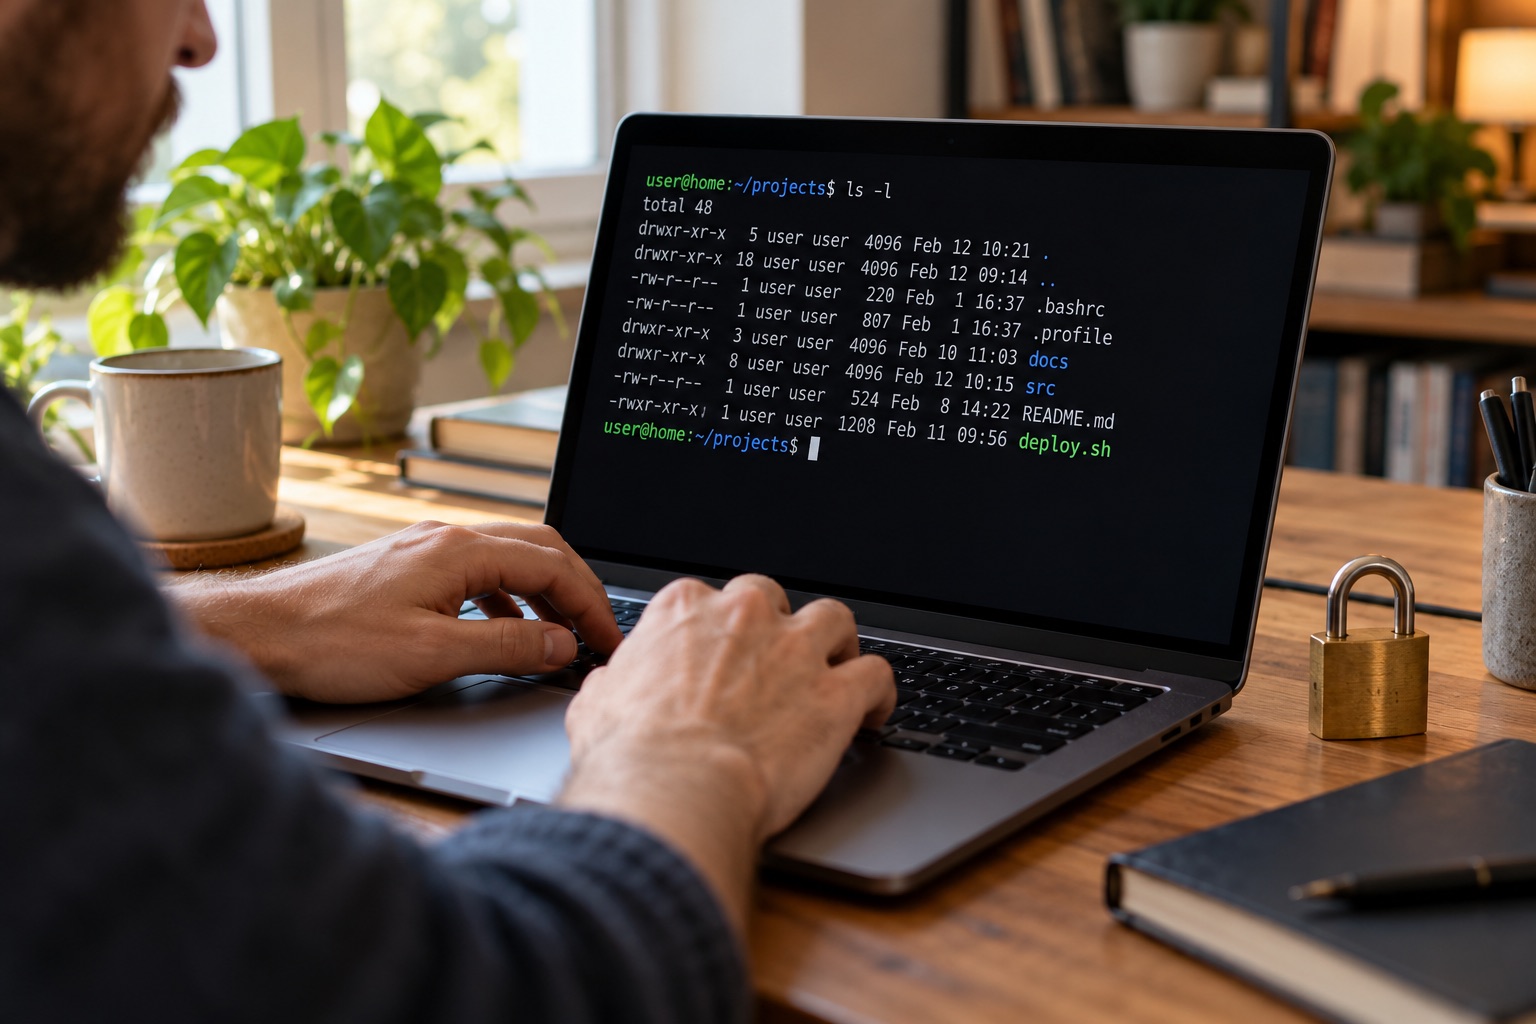
Contoh output yang mungkin keluar:
drwxr-xr-x  5 root     root     4096 Oct 13 09:10 .
-rw-r--r--  1 root     root      612 Oct 13 09:10 .env
drwxr-xr-x  3 www-data www-data 4096 Oct 13 09:12 uploads
Sepuluh aksara di sebelah kiri dibahagikan kepada empat bahagian: jenis fail (d untuk direktori, - untuk fail biasa), diikuti tiga set hak akses untuk pemilik (owner), kumpulan (group), dan lain-lain (others). Setiap set menggunakan gabungan baca (r = 4), tulis (w = 2), dan jalan (x = 1).
Dua lajur nama selepas jumlah pautan ialah pemilik dan kumpulannya. Dalam contoh di atas, jika Nginx atau PHP-FPM berjalan sebagai pengguna www-data (anda boleh semak dengan ps aux | grep nginx atau id www-data), ia tidak akan dapat menulis ke folder yang dimiliki oleh root:root dengan kebenaran 755. Punca masalahnya ialah pemilikan (ownership), bukannya nombor chmod yang tidak cukup besar.
Satu lagi perkara yang sering mengelirukan ialah bit x pada direktori. Untuk fail biasa, x bermaksud fail itu boleh dijalankan sebagai skrip atau program. Tetapi untuk direktori, x bermaksud keizinan untuk melintasi (traverse) atau masuk ke dalam folder tersebut. Tanpa bit x pada folder induk, pengguna tidak dapat membaca fail di dalamnya walaupun fail itu sendiri mempunyai kebenaran 644.
Beri akses minimum yang diperlukan
Prinsip paling selamat dalam pentadbiran Linux ialah least privilege—beri hak akses sekadar cukup untuk aplikasi berfungsi, tidak lebih.
Untuk projek web biasa di bawah /var/www/laman-web, anda tidak patut meletakkan 755 pada semua fail atau 777 secara pukal. Fail teks, PHP, HTML, dan imej tidak perlu menjadi fail boleh laku (executable). Tetapan standard yang jauh lebih bersih ialah:
- Direktori:
755(rwxr-xr-x) — pemilik boleh ubah isi kandungan, pelayan web atau pengguna lain boleh baca dan masuk. - Fail biasa:
644(rw-r--r--) — pemilik boleh sunting, proses lain cuma boleh baca. - Fail sensitif (seperti
.env,wp-config.php, atau kunci SSH~/.ssh/id_ed25519):600(rw-------) atau640supaya hanya pemilik (dan kumpulan tertentu jika perlu) boleh membacanya. Klien SSH malah akan menolak kunci peribadi jika kebenarannya terlalu longgar.
Jika anda mahu betulkan kebenaran projek sedia ada tanpa mencampuradukkan fail dan direktori, gunakan find berbanding chmod -R:
# Tetapkan 755 untuk semua direktori sahaja
find /var/www/laman-web -type d -exec chmod 755 {} +

# Tetapkan 644 untuk semua fail biasa sahaja
find /var/www/laman-web -type f -exec chmod 644 {} +
Sekiranya isu berpunca daripada pemilik yang salah—contohnya anda menyalin fail menggunakan sudo atau root sehingga folder muat naik bertukar milik root—betulkan pemiliknya dengan chown:
sudo chown -R www-data:www-data /var/www/laman-web/uploads
Sentiasa semak laluan (path) sebelum menekan Enter pada chown -R atau chmod -R. Jangan jalankan perubahan rekursif pada seluruh direktori akar projek semata-mata kerana satu subfolder log atau templat cache gagal ditulis.
Jika masih tersekat, semak lapisan lain
Kadang-kadang output ls -la sudah nampak betul, tetapi ralat masih muncul. Apabila ini berlaku, semak tiga perkara ini sebelum berputus asa:
- Direktori induk: Jika folder
/home/pengguna/appdisekat dengan700, penggunawww-datatetap tidak boleh sampai ke/home/pengguna/app/publicwalaupun folderpublicitu sendiri755. - Pengguna servis sebenar: Aplikasi Node.js, Go, atau ASP.NET Core yang dijalankan melalui
systemdmungkin menggunakan pengguna khas yang ditakrifkan pada barisUser=dalam fail.service, bukannyawww-data. - Sekatan tambahan sistem: Pada pelayan RHEL, CentOS, atau Rocky Linux, SELinux boleh menyekat akses Apache/Nginx walaupun kebenaran fail Unix sudah betul. Semak log audit jika anda menggunakan distro tersebut.
Mengurus permission Linux sebenarnya tidak rumit apabila kita berhenti meneka nombor. Kenal pasti proses mana yang meminta akses, sahkan pemilik fail, kemudian ubah bahagian yang tepat sahaja. Sistem kekal kemas, ralat selesai, dan pelayan anda tidak terbuka luas kepada orang yang tidak sepatutnya.