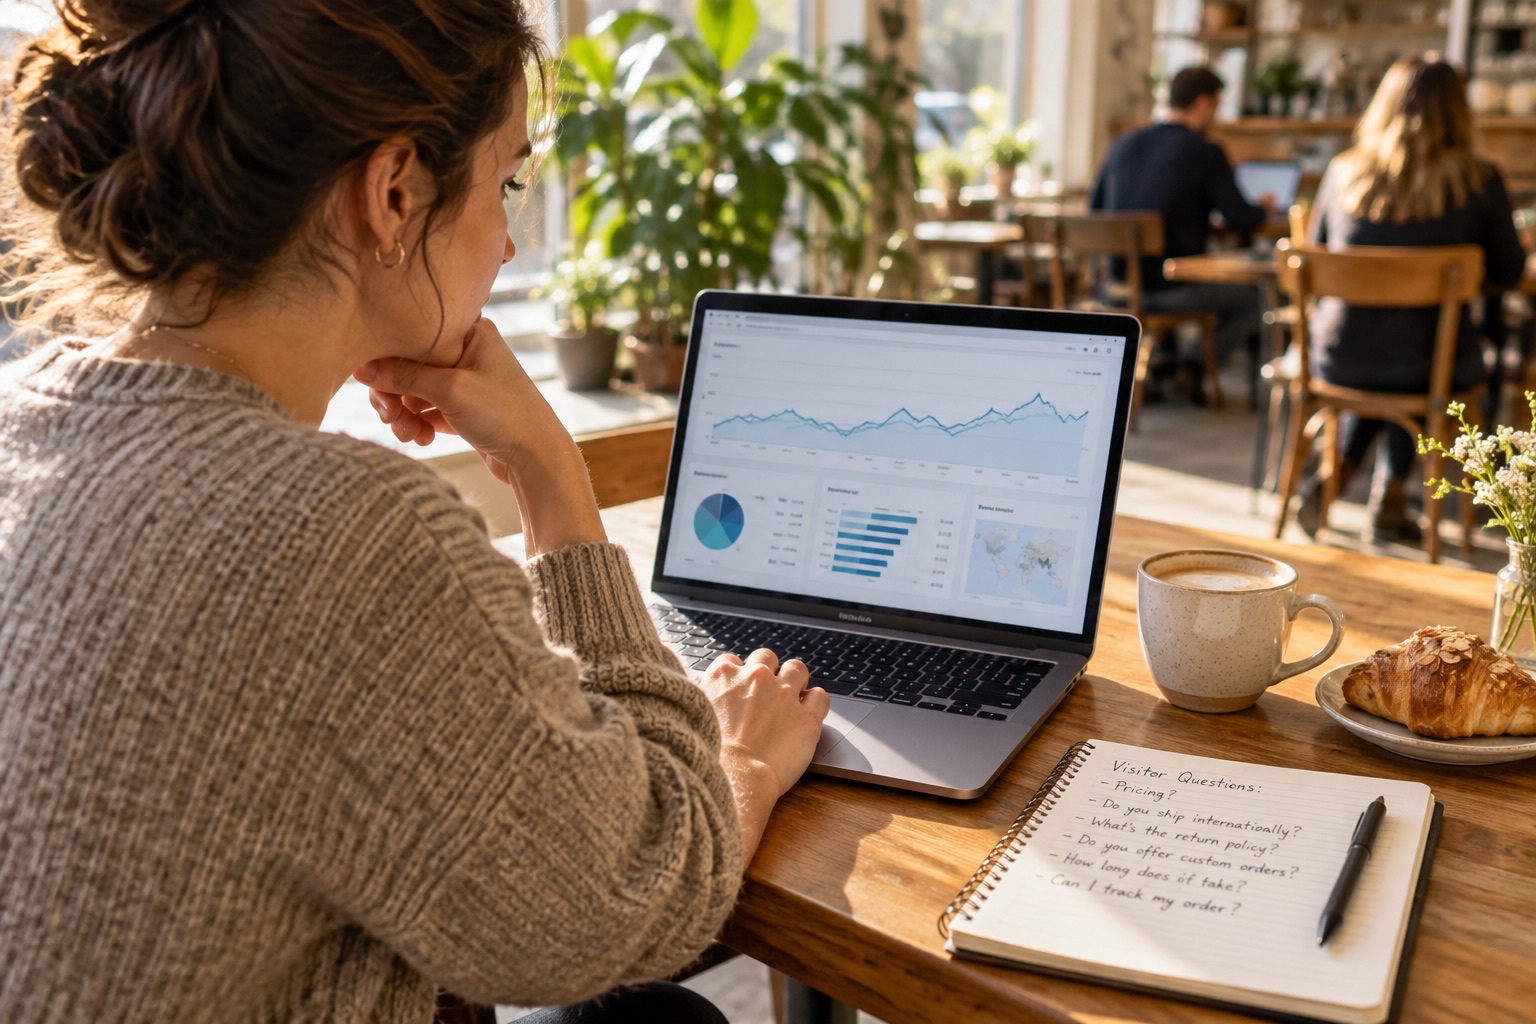
Membuka papan pemuka analitik pada waktu pagi dan melihat graf naik lima kali ganda semalaman memang mengujakan. Naluri pertama kita selalunya mahu percaya artikel terbaharu sedang tular di media sosial atau mula mendapat kedudukan tinggi di carian Google. Namun selepas beberapa tahun menjaga laman WordPress, Drupal dan aplikasi web di belakang Cloudflare, saya belajar satu tabiat penting: jangan raikan atau panik dengan sebarang lonjakan sebelum menyemak puncanya.
Angka trafik boleh melonjak atas sebab yang langsung tiada kaitan dengan pembaca manusia. Ia mungkin datang daripada pengikis kandungan (scraper), bot pengindeks AI, pengimbas kerentanan automatik yang mencari fail sensitif, skrip pemantauan yang tersalah konfigurasi, atau malah ralat kod JavaScript di halaman anda sendiri yang menghantar pageview dua kali setiap kali halaman dimuatkan.
Beza Antara Graf Permintaan HTTP dengan Lawatan Manusia
Perkara pertama yang perlu difahami ialah sumber data yang anda sedang lihat. Jika anda melihat graf permintaan HTTP di peringkat CDN seperti Cloudflare Analytics atau log Nginx, setiap permintaan aset—termasuk fail CSS, gambar, robots.txt dan cubaan akses 404—tetap dikira sebagai trafik. Sebaliknya, alat analitik berasaskan pelayar seperti Cloudflare Web Analytics atau Google Analytics bergantung pada pelaksanaan JavaScript dan pemuatan skrip beacon.
Apabila permintaan HTTP di Cloudflare melonjak daripada 3,000 kepada 40,000 sehari tetapi graf pageview dalam Web Analytics hampir mendatar, besar kemungkinan trafik baharu itu datang daripada klien tanpa pelayar penuh seperti curl, skrip Python atau pengikis automatik. Sebaliknya, jika pageview berasaskan JS turut naik mendadak dalam masa beberapa minit tanpa sebarang lonjakan di enjin carian atau media sosial, periksa sama ada skrip penjejak terpasang dua kali dalam templat HTML atau ada bot headless browser yang sedang merangkak laman anda.
Semak Laluan URL dan Kod Status Terlebih Dahulu
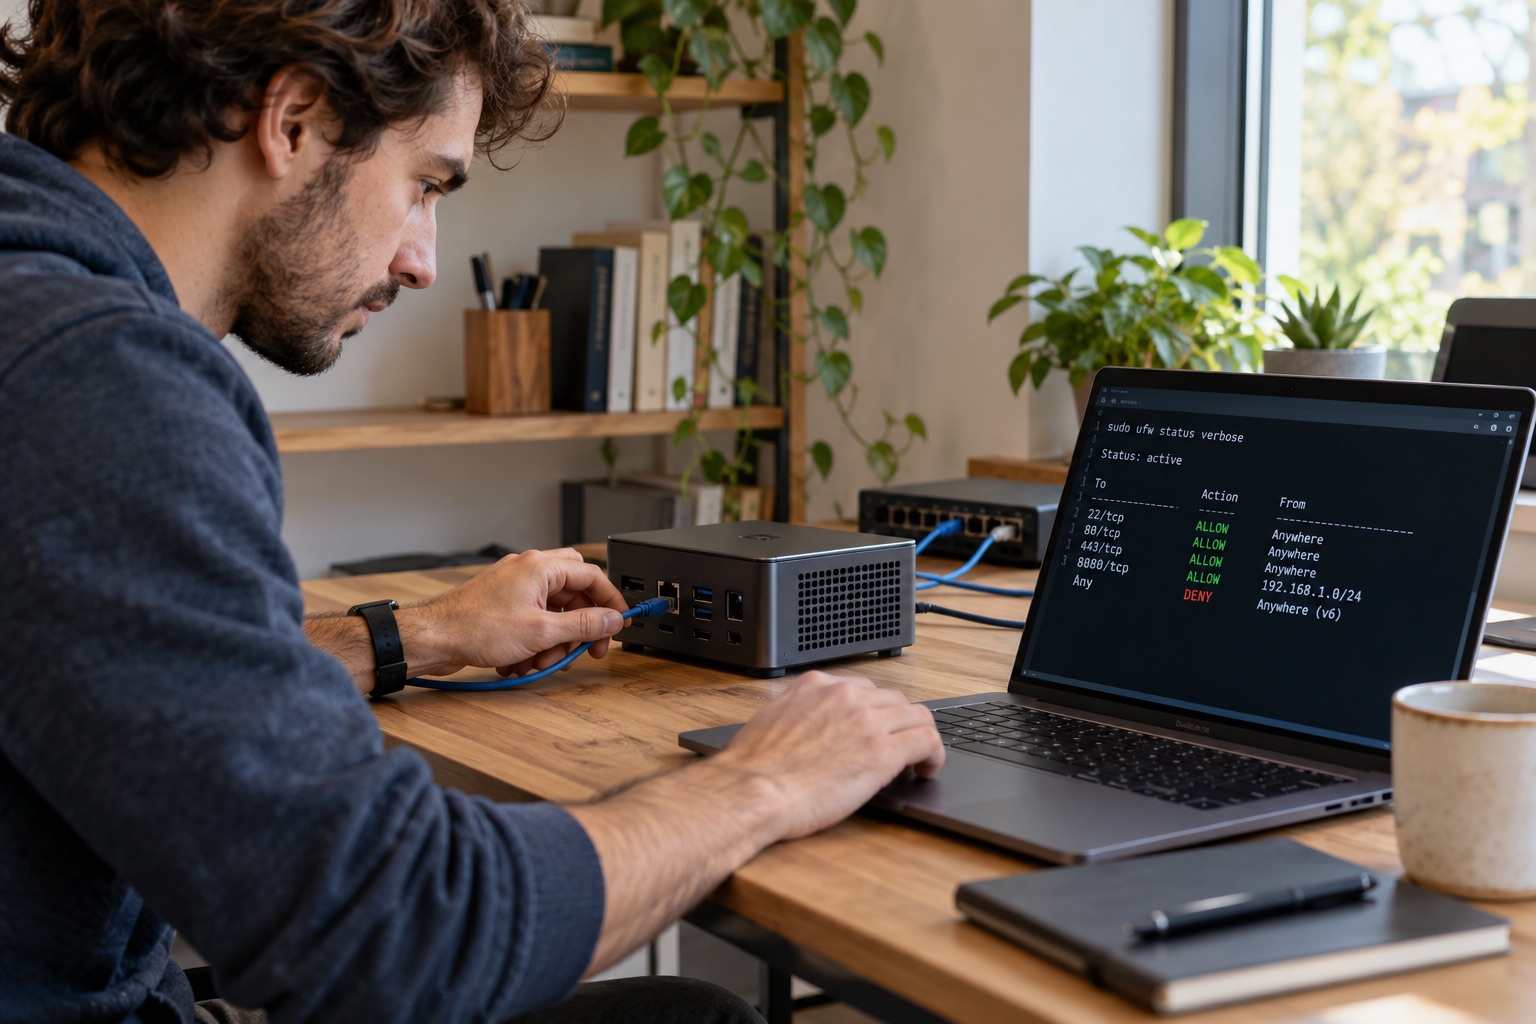
Jangan sekadar melihat jumlah keseluruhan. Pecahkan trafik mengikut laluan URL yang diminta, kod status HTTP, negara asal dan User-Agent. Jika anda mempunyai akses terus ke pelayan Nginx atau Apache, satu baris arahan sudah cukup untuk memberi gambaran kasar apa yang sebenarnya berlaku:
awk '{print $9, $7}' /var/log/nginx/access.log | sort | uniq -c | sort -rn | head -n 20
Dalam banyak kes pada laman web tempatan, lonjakan misteri datang daripada permintaan berulang ke laluan yang tidak wujud seperti /wp-login.php, /xmlrpc.php, /.env, /.git/config atau laluan API lama yang memulangkan status 404 dan 403. Jika anda menggunakan laman statik atau aplikasi ASP.NET Core, permintaan ke /wp-admin jelas bukan daripada pembaca manusia yang tersesat—itu imbasan automatik yang mengetuk setiap domain secara rawak.
Satu lagi petanda biasa ialah permintaan bertubi-tubi ke halaman carian dalaman atau URL berparameter seperti /?s=casino atau /search?page=999. Bot jenis ini boleh membebankan pangkalan data jika setiap URL tersebut melepasi cache dan memaksa pelayan menjalankan query baharu.
Jangan Terus Sekat IP Secara Membabi Buta
Apabila nampak trafik pelik, ramai pentadbir terus menyekat alamat IP atau keseluruhan ASN secara tergesa-gesa. Langkah itu berisiko menyekat pengguna sebenar, terutama di Malaysia di mana syarikat telekomunikasi mudah alih seperti Maxis, CelcomDigi dan U Mobile menggunakan Carrier-Grade NAT (CGNAT). Satu alamat IP awam boleh dikongsi oleh ratusan pengguna telefon pintar pada masa yang sama.
Begitu juga dengan crawler yang sah. Penyekatan agresif tanpa menyemak ASN atau pengesahan bot boleh menghalang Googlebot, Bingbot, atau perkhidmatan pratonton pautan seperti WhatsApp dan Telegram daripada membaca metadata Open Graph artikel anda. Jika anda menggunakan Cloudflare, semak bahagian Security > Events dahulu untuk melihat sama ada sistem sudah menandakan permintaan tersebut dengan skor bot yang rendah sebelum menambah peraturan WAF tersuai.
Gabungkan Petunjuk Sebelum Membuat Keputusan
Data analitik bukanlah cermin sempurna kepada bilangan manusia yang duduk membaca tulisan anda; ia hanyalah anggaran berdasarkan cara log dan skrip dikumpul. Sebelum menyimpulkan bahawa sesuatu topik sangat diminati atau laman sedang diserang, bandingkan sekurang-kurangnya tiga petunjuk: sumber rujukan (referrer), interaksi sebenar (seperti komen, klik pautan keluar atau penghantaran borang hubungan), dan taburan masa permintaan.
Jika lonjakan datang bersama rujukan daripada hantaran Facebook, X, forum Reddit atau newsletter yang baru dihantar, dan pembaca melayari dua atau tiga halaman berbeza dalam kadar yang munasabah, barulah anda boleh yakin ia trafik manusia. Jika tidak, jadikan ia latihan untuk mengetatkan caching atau peraturan WAF—bukan bahan laporan prestasi kandungan.