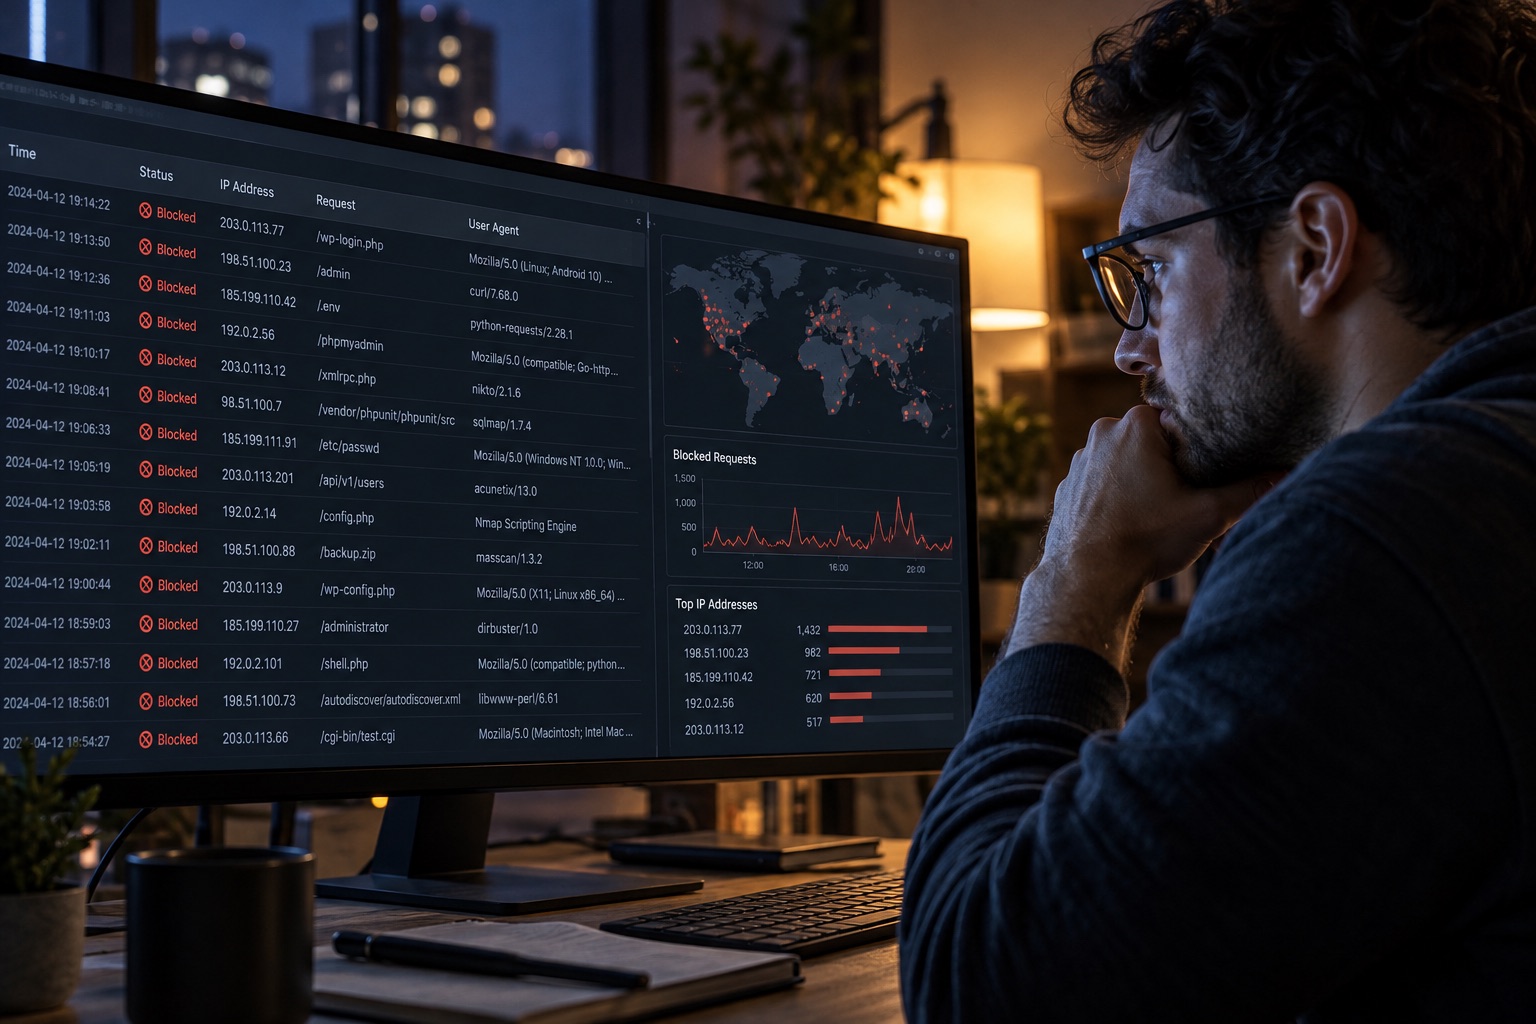
Bila pertama kali membuka log pelayan atau Cloudflare Security Events, memang mudah rasa panik. Dalam masa sejam, beratus-ratus permintaan pelik masuk mencari fail /wp-login.php, /.env, /xmlrpc.php, atau cuba meneka kata laluan pentadbir. Reaksi spontan yang paling kerap saya lihat ialah terus buat peraturan menyekat keseluruhan negara tertentu, atau menyekat mana-mana IP yang nampak terlalu aktif.
Masalah dengan sekatan agresif begini ialah kesannya kepada pengguna sebenar. Di Malaysia, ramai pengguna internet rumah dan mudah alih (seperti rangkaian 4G/5G dan sesetengah pelan jalur lebar) berada di belakang CGNAT (Carrier-Grade NAT), di mana ratusan atau ribuan pelanggan berkongsi alamat IP awam yang sama. Ada juga pelanggan yang sedang melancong ke luar negara atau menggunakan VPN pejabat. Kalau anda menyekat IP atau negara secara membuta tuli, jualan boleh jatuh tanpa anda sedar sebab pelanggan yang tersekat selalunya tidak akan bersusah payah menghantar e-mel aduan—mereka cuma tutup tab dan pergi ke laman pesaing.
Kenal pasti laluan yang benar-benar sensitif
Sebelum menulis sebarang peraturan dalam WAF custom rules Cloudflare, asingkan dahulu trafik pembaca biasa daripada laluan pentadbiran atau laluan yang mahal dari segi sumber pelayan.
Laluan yang biasanya menjadi sasaran bot automatik termasuklah:
- Halaman log masuk (
/wp-login.php,/user/login,/admin). - Endpoint XML-RPC atau API yang tidak digunakan (
/xmlrpc.php). - Borang carian atau borang penghantaran data yang boleh dibanjiri permintaan berulang.
- Permintaan ke fail konfigurasi yang tidak patut wujud untuk awam (
/.env,/.git/config,/wp-config.php.bak).
Daripada terus memilih tindakan Block pada semua trafik mencurigakan, gunakan pendekatan berperingkat. Untuk laluan seperti /wp-login.php, tindakan Managed Challenge jauh lebih selamat daripada sekatan penuh jika ada staf atau editor yang perlu log masuk dari pelbagai lokasi. Bot ringkas akan gagal melepasi cabaran tersebut, manakala manusia sebenar masih boleh meneruskan kerja tanpa terhalang.
Contoh peraturan mudah untuk melindungi halaman log masuk sambil mengecualikan trafik dari pejabat atau ASN tertentu, atau mengenakan cabaran kepada pelawat di luar kawasan operasi utama anda:
(http.request.uri.path contains "/wp-login.php" and ip.geoip.country ne "MY")
Untuk fail sensitif yang memang tidak sepatutnya diminta oleh sesiapa dari internet awam—seperti /.env atau /.git—barulah tindakan Block wajar digunakan terus tanpa ragu.
Perhatikan corak sebelum mengaktifkan peraturan keras
Di Cloudflare, fungsi Log (pada pelan yang menyokong) atau memantau paparan Security Events beberapa hari pertama selepas menambah peraturan sangat membantu. Pastikan anda mampu menerangkan kepada rakan sepasukan mengapa setiap peraturan itu wujud. Peraturan WAF yang ditulis secara tergesa-gesa tanpa catatan selalunya menjadi teka-teki enam bulan kemudian—tiada siapa berani memadamnya walaupun ia sebenarnya sedang menyekat webhook pembayaran atau bot pengindeks enjin carian.
Antara kesilapan yang patut dielakkan:
- Menyekat semua trafik VPN atau ASN awan tanpa semakan: Sesetengah syarikat korporat dan pengguna iCloud Private Relay kelihatan seperti datang daripada rangkaian pusat data.
- Lupa mengecualikan endpoint webhook: Jika anda guna gerbang pembayaran tempatan atau perkhidmatan penghantaran, pastikan callback URL seperti
/api/payment/callbacktidak terkena cabaran JavaScript (JS Challenge), kerana pelayan pihak ketiga tidak boleh klik kotak semakan pelayar.
Uji dari rangkaian sebenar selepas setiap perubahan
Setiap kali anda menambah atau mengubah peraturan WAF, luangkan masa lima minit untuk menguji aliran utama laman menggunakan telefon pintar pada rangkaian data mudah alih (bukan Wi-Fi pejabat yang mungkin sudah dimasukkan ke dalam senarai putih):
- Buka halaman utama dan dua halaman produk atau artikel.
- Cuba fungsi carian laman.
- Cuba log masuk ke papan pemuka pentadbir atau isi borang hubungan.
- Semak halaman Security Events di Cloudflare untuk memastikan tiada trafik sah yang tersalah tanda.
WAF hanyalah satu lapisan pertahanan di pintu pagar. Ia tidak menggantikan keperluan mengemas kini CMS, menutup endpoint yang tidak dipakai, menggunakan kata laluan kukuh serta pengesahan dua faktor (2FA), dan membuat pengesahan input di peringkat kod aplikasi. Keselamatan web yang matang ialah keselamatan yang senyap menahan serangan, sambil membiarkan pelanggan sah menyelesaikan urusan mereka dengan tenang.